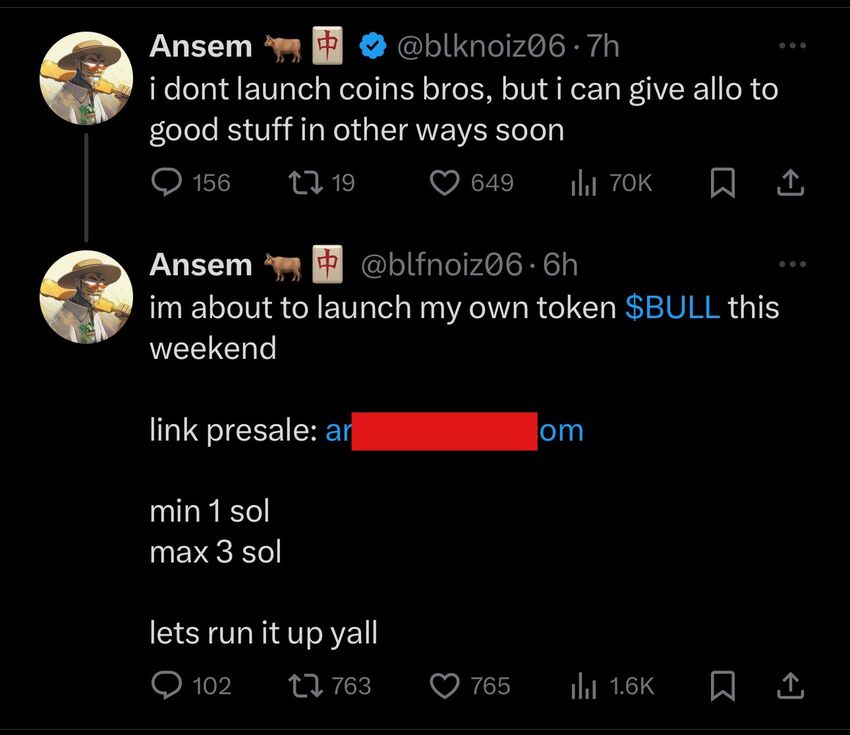
En bedrager som utgav seg for å være den velkjente kryptoinfluenceren Ansem stjal over 2,6 millioner dollar i Solana-tokens (SOL). Svindelen utspilte seg på X (tidligere Twitter) og utnyttet meme-mynt-vanviddet til å lokke investorer inn i et falskt forhåndssalg av en ikke-eksisterende token kalt “BULL”.
Midt i meme-mynt-vanviddet som lover rask avkastning, må investorer være oppmerksomme så de ikke bli offer for svindlere.
Slik lurte kryptosvindlen felleskapet
ZachXBT, en “detektiv” på kjeden, rapporterte om dette dristige ranet. Svindleren som etterlignet Ansem annonserte det falske forhåndssalget av ‘BULL’-token i svar på Ansems legitime tweets. Dette forseggjorte trikset førte til betydelige tap, og det største offeret tapte nesten 1,2 millioner dollar.
Selv etter ZachXBTs innlegg stjal kryptosvindlerne over 250,000 dollar. Det er verdt å merke seg at svindlerne fortsetter med samme modus operandi på andre kontoer også.
“2,6 millioner dollar sendt til en konto? Hvorfor skulle noen sende tokener til en slik konto når det bare kreves noen få kodelinjer for å implementere en smartkontrakt for salg?”, skrev X-brukeren Robert Sasu.
Les mer: Hvem er ZachXBT, kryptoetterforskeren som avslører svindel?
Denne svindelen skjedde under den raske veksten til Book of Meme (BOME)-tokenet. BOME, en meme-mynt på Solana-blokkjeden, fikk raskt vind i seilene, særlig etter at den ble notert på Binance.
Scam Sniffer rapporterte at 57,000 personer ble utsatt for kryptosvindel i februar, med et samlet tap på rundt 47 millioner dollar. Disse svindelforsøkene var hovedsakelig phishing-angrep utført på sosiale medier.
Ethereum mainnet ble hardest rammet, og brukerne mistet 78 % av de totale stjålne midlene. Det er verdt å merke seg at Ethereum-baserte ERC20-tokens sto for størstedelen av tapene, som beløp seg til 40 millioner dollar.
Til tross for en reduksjon på 75 % i antall personer som tapte mer enn 1 million dollar, skjedde det et betydelig tyveri på 6,2 millioner dollar på én enkelt dag i februar.
Svindlernes taktikk blir stadig mer sofistikert. De utgir seg ofte for å være verifiserte kontoer for kryptoenheter på sosiale medier, særlig på X. Phishing-signaturer som Permit, IncreaseAllowance og Uniswap Permit2 er blant teknikkene de bruker.
I tillegg økte antallet svindelofre med over 10,000 på bare én måned. Det var imidlertid en liten nedgang i det totale beløpet som ble stjålet. Denne trenden indikerer en økende trussel fra phishing-angrep i kryptoøkosystemet.
Les mer: De 15 vanligste kryptosvindlene å se opp for
Investorer bør utvise forsiktighet, spesielt i tider med høy markedsaktivitet. For å unngå å bli offer for slike svindelforsøk er det viktig å verifisere at investeringsmulighetene er legitime.